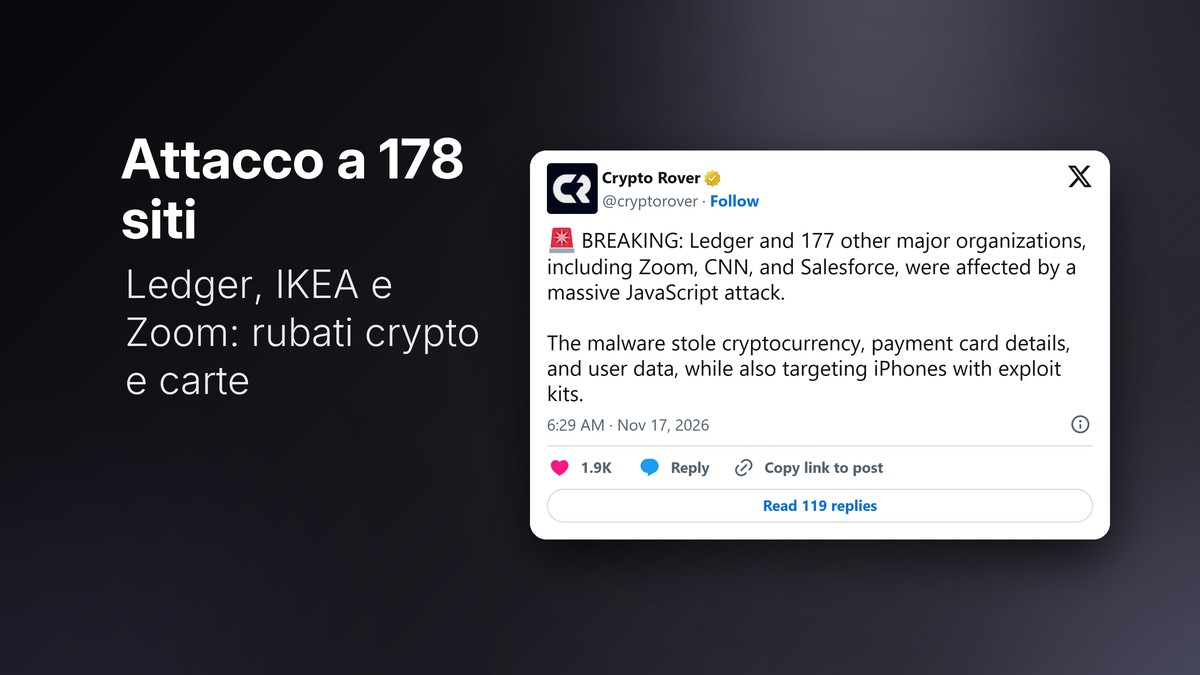
Il 16 novembre, per quasi un giorno intero, 178 siti molto conosciuti hanno servito ai visitatori un codice che rubava criptovalute e dati delle carte. Tra questi ci sono Ledger, IKEA, ASOS, Zoom, BBC e Air France-KLM. I siti non sono stati violati direttamente: il codice è arrivato attraverso Optimizely, un servizio che le aziende usano per i test sulle pagine. Il post di @cryptorover che ha diffuso la notizia ha quasi 2.000 like e 172.000 visualizzazioni al 17 novembre.
Cosa è successo
Optimizely Web permette ai siti di provare versioni diverse delle pagine con un pezzo di JavaScript caricato dai suoi server. Secondo l’analisi di Report URI, qualcuno ha scritto codice malevolo nelle impostazioni di molti clienti. Il codice è comparso alle 5:21 del mattino ora italiana sul sito della BBC ed è stato rimosso quasi ovunque in serata, entro le 21:40.
Su 1.611 configurazioni controllate, 188 erano infette, di 178 aziende diverse. Tra i nomi più noti anche in Italia:
- acquisti: IKEA, ASOS, Levi’s, Mattel;
- lavoro e servizi: Zoom, Salesforce, GitLab, Bitly;
- notizie e streaming: BBC, CNN, NOW TV, SkyShowtime;
- viaggi e altro: Air France-KLM, Transavia, Heineken, PokerStars, Ledger.
Ledger ha risposto sotto il post: il problema riguardava un servizio esterno usato su ledger.com, il codice è stato tolto e i dispositivi non sono coinvolti. Optimizely ha confermato l’incidente sulla sua pagina di stato, ma non ha ancora spiegato come l’attaccante abbia ottenuto l’accesso.
Cosa faceva il codice
Il codice faceva quattro cose:
- Cambiava gli indirizzi crypto (Bitcoin, Ethereum, Tron, Solana e altri) sulla pagina e perfino negli appunti: copiavi il tuo indirizzo e incollavi quello dell’attaccante.
- Copiava i dati delle carte (numero, scadenza e CVV) scritti nei moduli del sito. Non leggeva invece i campi di pagamento aperti in una finestra separata del circuito o della banca.
- Inviava cookie e screenshot delle pagine che parlavano di pagamenti o wallet.
- Attaccava iPhone e iPad non aggiornati con kit di exploit per iOS dalla versione 13 alla 18.
Sui wallet dell’attaccante sono arrivati circa 7.150 dollari, secondo l’aggiornamento di Report URI del 17 novembre. Non si sa invece quante carte siano state copiate.
Cosa fare se hai visitato quei siti il 16 novembre
- Aggiorna iPhone e iPad all’ultima versione di iOS: Report URI indica come sicure le versioni 18.7.3 e successive.
- Ricontrolla i pagamenti crypto di quel giorno. Con un wallet hardware conta solo l’indirizzo che compare sullo schermo del dispositivo prima di confermare: lo script poteva cambiare la pagina, non il display.
- Controlla l’estratto conto della carta usata per comprare su quei siti il 16 novembre. Se vedi un addebito che non riconosci, blocca la carta e chiedi il rimborso alla banca.
Non è il primo caso di questo tipo: anche nell’attacco a Binance la regola era controllare tutto due volte prima di muovere fondi. Per custodire le crypto senza dipendere da un sito c’è la nostra guida alla private key e ai wallet personali, mentre per scegliere dove comprare ci sono gli exchange crypto con licenza MiCA. Sugli attacchi agli iPhone vale lo stesso consiglio del caso dello spyware in Germania: aggiornare subito. Una VPN invece qui non serve: il codice arrivava dal sito stesso (vedi quando serve davvero una VPN). E Google ha appena avvisato che gli hacker usano l’AI per attaccare prima che tu aggiorni.
Fonte: Report URI, Bitcoin.com News.