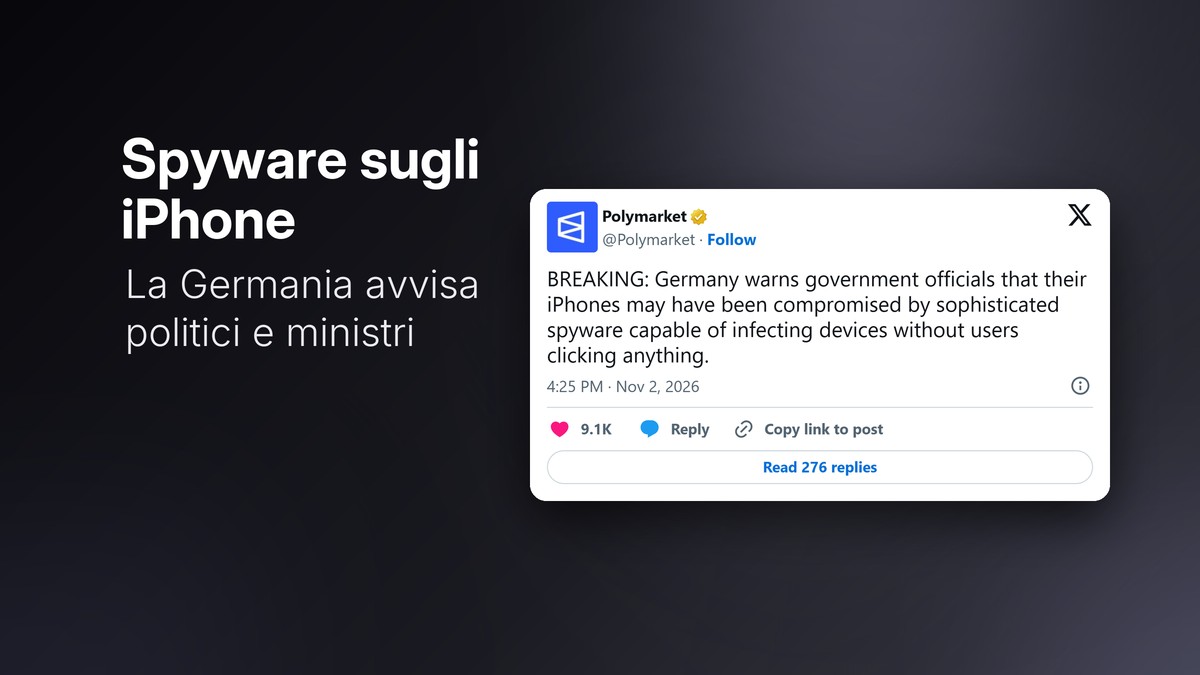
Il governo tedesco ha avvisato deputati del Bundestag e membri dell’esecutivo che i loro iPhone potrebbero essere stati infettati da uno spyware “zero-click”, cioè capace di entrare nel telefono senza che la vittima apra niente. La notizia è rimbalzata su X con il post di @Polymarket, oltre 9.000 like e 765.000 visualizzazioni al 3 novembre. Il punto di partenza non è un’indagine tedesca ma un avviso di Apple, lo stesso che può arrivare a chiunque: qui sotto spieghiamo come riconoscerlo e cosa fare.
Cosa ha detto Berlino
Secondo il Tagesspiegel, che riprende dpa e AFP, Apple ha inviato le sue “notifiche di minaccia” ai dispositivi di diverse persone pubbliche in Germania, tra cui parlamentari e membri del governo, oltre che a privati. Il BSI, l’ufficio federale per la sicurezza informatica, ha poi contattato i diretti interessati con raccomandazioni preventive. Il portavoce del governo Stefan Kornelius ha detto lunedì 2 novembre che “il governo federale prende la cosa molto sul serio”, senza fare nomi.
Il Ministero dell’Interno parla di spyware commerciale, “in passato usato spesso su incarico di attori statali”, che infetta il dispositivo “senza alcuna azione della vittima”: basta un messaggio che non va nemmeno aperto. Nessuna conferma però che i telefoni siano stati davvero violati. Come ricorda il Ministero del Digitale, la notifica di Apple dice che sei stato preso di mira, non che l’attacco sia riuscito, e il ministro Wildberger ha definito “puramente speculativo” ogni ragionamento su chi ci sia dietro. Le accuse circolate su X contro aziende o governi precisi non hanno alcuna fonte ufficiale.
Come funziona la notifica di minaccia di Apple
Apple le manda dal 2021, più volte all’anno, a utenti in oltre 150 paesi, quando ha indizi “altamente affidabili” che un account sia nel mirino di spyware mercenario come Pegasus o Paragon. La pagina ufficiale di Apple spiega come arrivano:
- un avviso sulla schermata di blocco dell’iPhone e in Impostazioni;
- un’email agli indirizzi dell’Apple Account, dal 2026 dal mittente [email protected];
- un banner in cima alla pagina account.apple.com dopo l’accesso.
Il banner è anche il modo per smascherare le imitazioni: se dopo l’accesso su account.apple.com non vedi nulla, la mail era phishing. Apple non chiede mai di cliccare un link, aprire un file, installare app o profili né di comunicare password e codici.
Cosa fare se la ricevi (e cosa fare comunque)
Se la notifica è vera, Apple consiglia tre mosse: attivare la Modalità isolamento (Impostazioni > Privacy e sicurezza), che blocca gli allegati sconosciuti, le anteprime dei link, i profili di configurazione e le connessioni via cavo a telefono bloccato; aggiornare subito iOS; chiedere aiuto alla linea di assistenza per la sicurezza digitale di Access Now, attiva 24 ore su 24. Un iPhone preso di mira va trattato come compromesso finché un esperto non dice il contrario.
Per tutti gli altri il rischio di finire nel mirino di uno spyware da centinaia di migliaia di euro è vicino a zero, ma le regole restano le stesse: iOS sempre aggiornato, perché gli zero-click sfruttano falle che Apple chiude con le patch; autenticazione a due fattori e passkey; nessun link o allegato da sconosciuti. Se usi Android, abbiamo spiegato come controllare quali app usano la fotocamera di nascosto e come usare Android senza rinunciare alla privacy. Chi lavora con l’AI sul PC farebbe bene a leggere anche il caso dell’estensione infetta di Cursor e Claude Code: lì il clic lo avevano dato gli utenti.
È la seconda notizia Apple di rilievo in pochi giorni, dopo lo schermo dell’iPhone Duo che si crepa. Per proteggere il traffico in rete, non il telefono, la guida alle VPN spiega quando servono davvero.
Fonte: post di @Polymarket su X, Tagesspiegel/dpa e supporto Apple.