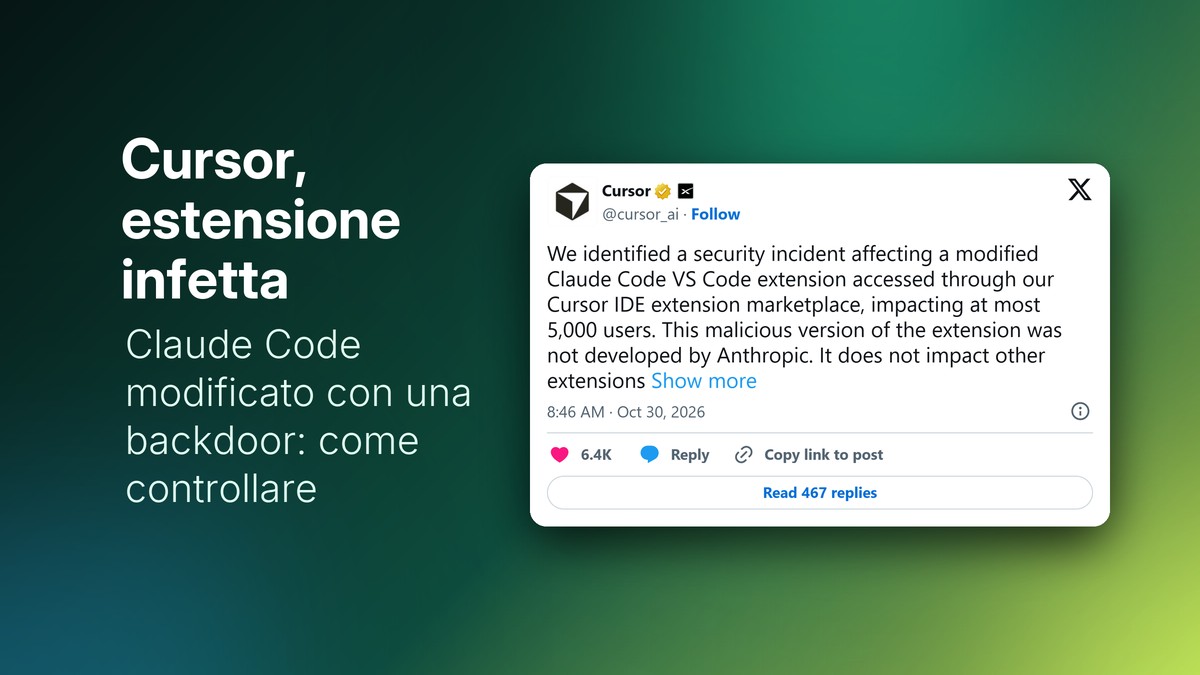
Per circa undici ore, il 29 ottobre, chi ha installato o aggiornato l’estensione Claude Code per VS Code dal marketplace di Cursor può aver ricevuto una versione modificata con una backdoor. Lo ha comunicato Cursor stessa nel post di @cursor_ai, che parla di al massimo 5.000 utenti coinvolti e precisa che quella versione “non è stata sviluppata da Anthropic”. Qui sotto trovi chi è a rischio e cosa controllare, passo per passo.
Chi è coinvolto
Secondo l’avviso di sicurezza di Cursor, le versioni infette sono 2.1.312 e 2.1.313 dell’estensione Anthropic.claude-code, per Windows e macOS, scaricate dal marketplace delle estensioni di Cursor tra le 2:27 e le 13:35 ora del Pacifico del 29 ottobre, cioè tra le 10:27 e le 21:35 in Italia.
Non sei coinvolto se:
- usi Claude Code dal terminale o dentro VS Code di Microsoft (l’estensione ufficiale non risulta toccata);
- usi Cursor ma non hai installato o aggiornato Claude Code in quella finestra di tempo;
- usi altre estensioni di Cursor: il post dice che non sono interessate.
Cursor ha messo offline il marketplace, rimosso il pacchetto e lo ha riaperto; il server dell’attaccante risulta spento. Chiede comunque a tutti di aggiornare a Claude Code per VS Code 2.1.314.
Cosa faceva la versione infetta
Il codice provava a installare una backdoor SSH: raccoglieva informazioni sul computer e sull’utente, aggiungeva una chiave SSH dell’attaccante etichettata svc-telemetry tra quelle autorizzate, tentava di attivare il servizio SSH locale e apriva un tunnel verso un server esterno, ritentando ogni 60 secondi. Attivare SSH richiede i diritti di amministratore, quindi su gran parte dei Mac e dei PC quel passaggio fallisce; Cursor consiglia lo stesso la pulizia completa, perché la chiave e gli script di avvio automatico restano.
Come controllare
Su Mac, apri il Terminale e cerca la chiave:
grep -s svc-telemetry ~/.ssh/authorized_keysSe stampa una riga, sei infetto. Controlla anche se esistono i file ~/.config/.smt, ~/.config/.smtk e il file di avvio ~/Library/LaunchAgents/com.apple.sysmond.plist.
Su Windows, apri PowerShell e cerca svc-telemetry in $HOME\.ssh\authorized_keys e in C:\ProgramData\ssh\administrators_authorized_keys. Guarda poi se esistono %USERPROFILE%\.config\smt.cmd, %USERPROFILE%\.config\smtk, il file sysmon.cmd nella cartella Esecuzione automatica del menu Start e un’attività pianificata chiamata SysMon.
Su Linux cerca la stessa chiave e una riga @reboot nel crontab che lancia ~/.config/.smt.
Se non trovi niente di tutto questo, disinstalla comunque la versione 2.1.312 o 2.1.313 e installa la 2.1.314.
Come pulire
Cursor avverte che “disinstallare l’estensione può non bastare”. I passi indicati:
- Scollega il computer dalla rete se vedi la chiave o i file sopra.
- Rimuovi la chiave
svc-telemetry, i file e l’attività pianificata o il LaunchAgent; Cursor mette a disposizione due script,remediate-macos.sh(da lanciare come utente normale) eremediate-windows.ps1(da PowerShell come amministratore), che segnalano se resta qualcosa. - Cambia le password e le chiavi che quel computer poteva raggiungere (GitHub, cloud, SSH di altri server, token delle API), facendolo da un dispositivo pulito.
- Valuta di reinstallare il sistema se trovi tracce dell’esecuzione: è il consiglio di Cursor per i casi confermati.
Per domande c’è l’indirizzo [email protected].
Perché è successo
Nel post Cursor non spiega come una versione modificata sia finita sotto il nome ufficiale di Anthropic nel suo marketplace, ed è la domanda più ripetuta nelle risposte. È il secondo caso in due giorni di attacco che parte dal computer di uno sviluppatore: anche il furto da 6,3 miliardi a Binance è iniziato, secondo l’azienda, dal portatile compromesso di un ingegnere. Un consiglio pratico emerso tra le risposte: disattivare l’aggiornamento automatico delle estensioni (extensions.autoUpdate: off) così da scegliere quando aggiornare.
Se usi Claude solo dal sito o dall’app, non cambia nulla: la nostra guida all’intelligenza artificiale e il confronto tra Claude e ChatGPT restano validi. Per proteggere il resto dei tuoi account, parti dalle email sicure a prova di hacker.