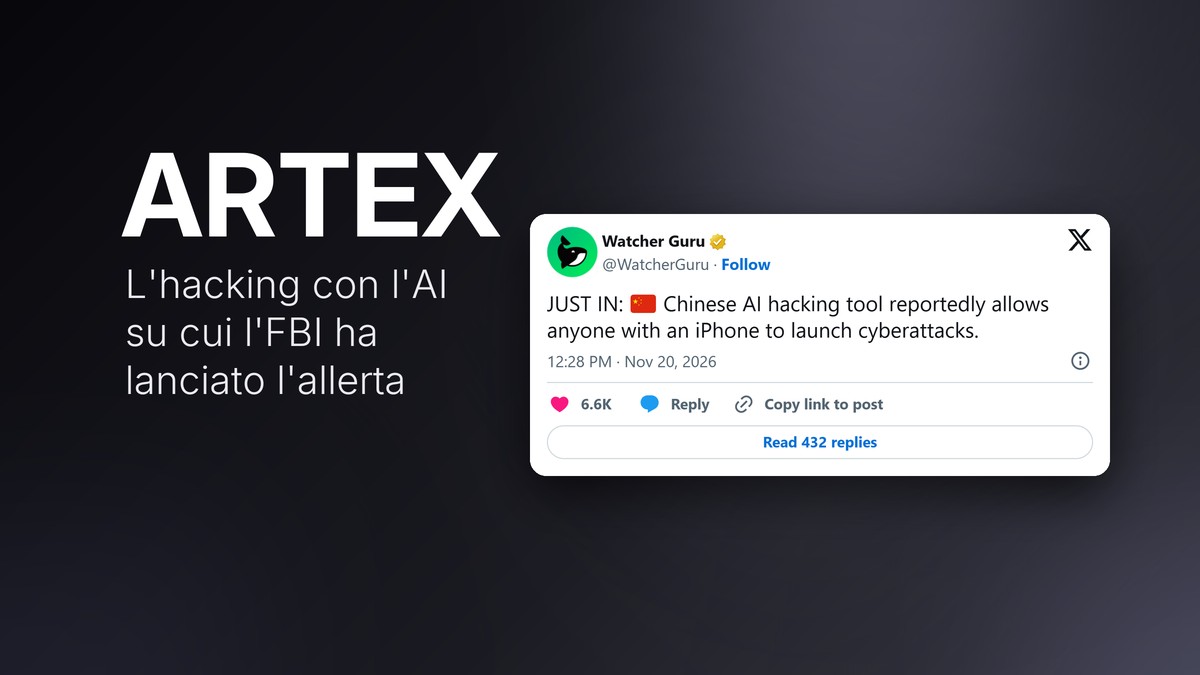
Si chiama ARTEX ed è lo strumento di hacking con l’intelligenza artificiale di cui si parla di più in questi giorni: l’FBI ha diffuso un’allerta perché, secondo l’agenzia, in alcuni casi porta un attacco dentro una rete aziendale in meno di tre ore. Il post di @NoLimitGains che lo racconta ha superato le 314.000 visualizzazioni al 21 novembre, e quello di Watcher Guru i 6.600 like. Ecco cosa è vero, cosa è esagerato e cosa puoi fare.
Cos’è ARTEX
ARTEX è nato come strumento open source per i test di sicurezza (penetration test): un programma che le aziende usano per attaccare i propri sistemi e trovare i punti deboli prima dei criminali. Lo ha pubblicato su GitHub uno sviluppatore cinese a luglio; secondo il post virale è stato tolto due mesi dopo, ma ormai ne giravano copie ovunque.
Il funzionamento è quello degli agenti AI: scrivi un obiettivo in inglese semplice, senza programmare, e il sistema manda una squadra di “agenti” che provano in parallelo diverse strade per entrare. Quando una strada fallisce, ne provano un’altra. Una volta dentro cercano quello che gli è stato chiesto: dati delle carte, file riservati, oppure installano malware.
Il dettaglio dell’iPhone che rimbalza sui social va ridimensionato: ARTEX si controlla da una console web, quindi si usa da qualsiasi browser, telefono compreso. Non è un attacco agli iPhone.
Cosa dice l’FBI
L’allerta dell’FBI (codice FLASH-20261113-001, pubblicata il 13 novembre 2026) descrive ARTEX come un programma scritto in Go con un pannello web, riadattato dai criminali, e contiene gli indirizzi e le tracce da cercare nei propri sistemi. A inizio novembre i ricercatori avevano contato oltre 1.600 installazioni di ARTEX esposte su internet. Secondo Microsoft e le agenzie statunitensi, alcune campagne sono legate a Storm-0940, un gruppo cinese che lavora per interessi dello Stato, che ha tentato l’accesso a oltre 2.250 ambienti Microsoft 365 di altre aziende passando da un fornitore di software, ConnectWise.
Il punto che conta, sottolineato anche dagli esperti di sicurezza: ARTEX non buca sistemi impenetrabili. Entra quasi sempre “dalla porta”, con password e chiavi trovate in giro (in fughe di dati, file condivisi, codice pubblicato per errore) e le prova in meno di un secondo. È lo stesso schema degli attacchi automatici di cui abbiamo parlato con l’allarme di Google sugli hacker che usano l’AI per attaccare prima degli aggiornamenti e con il test in cui DeepSeek attacca le reti aziendali.
Come difendersi, in azienda e a casa
Gli obiettivi principali sono aziende e enti, ma le difese sono le stesse anche per i tuoi account:
- attiva l’autenticazione a due fattori ovunque, meglio con un’app o una passkey che con l’SMS: una password rubata da sola non basta più;
- non riusare le password: un password manager ne crea una diversa per ogni servizio;
- controlla se i tuoi dati sono finiti in una fuga su Have I Been Pwned e cambia subito le password coinvolte;
- aggiorna router, VPN e firewall: i dispositivi esposti su internet sono la prima porta che questi strumenti provano;
- in azienda, mai chiavi e token nel codice o in documenti condivisi, e attenzione agli accessi concessi a fornitori e consulenti, come insegna l’attacco che ha colpito Ledger, IKEA e Zoom passando da un servizio esterno.
Se usi una VPN per lavorare da casa, la guida su come funziona una VPN e come sceglierla spiega anche quando serve davvero. Il messaggio dell’FBI, in sintesi, è semplice: l’AI rende gli attacchi più veloci, non più intelligenti. Chiudere le porte più comuni basta a fermarne la maggior parte.
Fonte: allerta dell’FBI riportata da BleepingComputer e SecureWorld.